掘金工业数据蓝海 生产现场互联、设备远程运维与安全生产监控的融合实践
在工业4.0与数字化转型的浪潮下,传统制造业正经历一场深刻的效率革命。生产现场互联、设备远程运维与安全生产监控,曾被视为三个独立的技术模块,如今在数据驱动下正加速融合。而贯穿其中的互联网安全服务,则是保障这一体系稳健运行的基石。如何充分挖掘这一场景下的数据价值,成为企业提质增效、实现本质安全的关键命题。
一、 生产现场互联:打破数据孤岛的“神经末梢”
挖掘数据价值的前提是“有数据可挖、数据能流动”。生产现场互联通过工业物联网关、传感器及工业以太网技术,将PLC、SCADA、CNC等异构设备的数据实时采集并上传至边缘计算节点或云端。
在这一环节,数据价值主要体现在毫秒级的可见性。例如,通过振动、温度、电流等多维数据的实时互联,管理者可以精准掌握每一台设备的稼动率与工艺参数。但生产网与信息网的打通也带来了新的风险敞口——一旦网络边界被突破,攻击者可能直接下发错误指令。因此,互联网安全服务的首要任务是部署工业防火墙与单向网闸,在生产现场互联的“神经末梢”处构建零信任架构,确保数据采集的完整性与可用性,防止生产中断或工艺数据被篡改。
二、 设备远程运维:从“被动救火”到“预测性维护”的跨越
设备远程运维是挖掘数据价值的核心变现路径。传统运维依赖老师傅经验和定期巡检,而远程运维通过建立设备数字孪生模型,分析历史故障库与实时工况数据,可提前数周预判轴承磨损、液压泄漏等潜在故障。
数据在此处的价值表现为降本增效与知识沉淀。通过远程下发参数调试、固件升级,专家无需亲赴现场,大幅降低了差旅成本与停机时长。远程运维通道的高权限特性决定了其成为黑客攻击的“高价值目标”。互联网安全服务必须为此类场景提供加密隧道、动态身份验证与细粒度访问控制。例如,采用零信任网络访问(ZTNA)替代传统的VPN,确保每一次远程指令的下发都经过严格审计与授权,防止越权操作导致生产事故,同时保护企业的核心工艺参数不被窃取。
三、 安全生产监控:数据驱动的“主动防御体系”
安全生产监控不仅包含传统的视频监控,更涉及危化品储罐液位、有毒气体浓度、人员定位等高敏感数据。充分挖掘这些多源异构数据的价值,可以实现从“事后追溯”到“事前预警”的转变。
通过AI算法与大数据分析,系统能自动识别现场人员未佩戴安全帽、区域入侵、明火烟雾等异常状态,并联动设备停机或喷淋系统。这里的数据价值在于risk(风险)的量化与闭环处置。但视频流与传感器数据往往涉及员工隐私与厂区地理信息,一旦泄露后果严重。互联网安全服务在此需构建数据分级分类治理体系,对敏感视频流实施端到端加密,并利用边缘计算实现数据本地化脱敏处理。要重点防御勒索软件对监控系统的劫持,通过数据备份与容灾机制确保安全监控永不“失明”。
四、 融合与保障:构建数据价值挖掘的安全底座
生产现场互联、设备远程运维与安全生产监控的融合,形成了一个庞大的工业数据湖。要挖掘其价值,需构建统一的数据中台,打通OT与IT数据,利用机器学习建立“设备健康度-安全风险-生产效能”的关联模型。
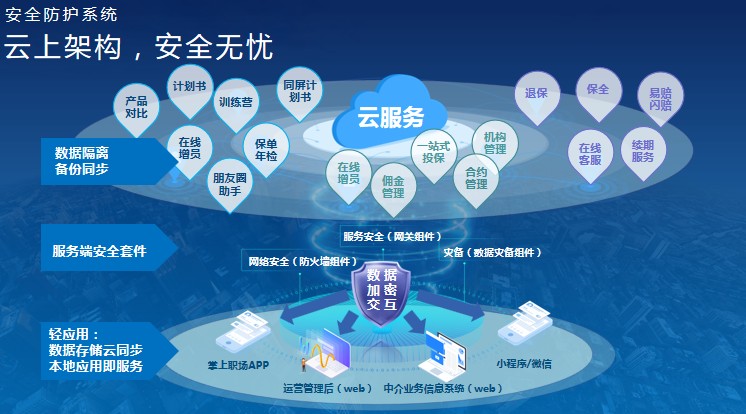
在这一过程中,互联网安全服务不再是附属品,而是核心生产力。它需要覆盖数据全生命周期:
- 采集侧:保障传感器与网关的固件安全与通信加密。
- 传输侧:通过5G切片或TSN技术保障关键控制数据的低时延与抗干扰。
- 存储与计算侧:对工业大数据进行脱敏与分类分级,满足等保2.0与数据安全法的合规要求。
- 应用侧:建立API安全网关,防止针对运维接口的自动化攻击。
只有在一个安全可信的互联网环境中,生产现场的数据才能放心流动,远程运维的指令才能精准执行。充分挖掘数据价值,本质上是在安全边界内对工业知识的数字化重构。当安全的底座足够坚固时,生产现场互联将更像一个有机生命体,设备远程运维将更具预见性,而安全生产监控也将从成本中心转变为价值守护中心。
如若转载,请注明出处:http://www.qygqtf.com/product/12.html
更新时间:2026-11-01 12:13:00